TL;DR
在 AI 帮助下,安全漏洞从披露到被利用的时间已缩短到几小时甚至几分钟,传统安全流程失效,开源维护者必须调整应对策略。
作者给 OCaml 的 cohttp 库打了一个安全补丁,修复了一个路径遍历漏洞。按老规矩,这类问题应该私下修好、通知受影响的人,再发布公开公告。
可这次不一样。作者刚把补丁提交到公开代码仓库几分钟,就发现自己的服务器日志里出现了利用这个漏洞的扫描。
传闻就是攻击的“寻宝图”
只要知道大概方向,AI 就能自己找到漏洞并写出攻击代码。作者让自己的 AI 助手试着找,不到一分钟就造出了一个能攻击本地服务器的工具。
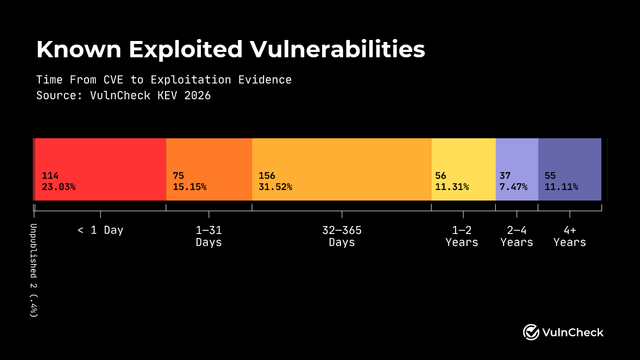
研究者发现,给 AI 一个 CVE 漏洞描述,它能在 15 个漏洞中攻破 87%;不给描述,只能攻破 7%。而现在,漏洞的平均利用时间已经变成了“负数”——也就是说,攻击往往比补丁发布还早。
老一套的保密流程失灵了
过去的做法是“保密”,假设漏洞细节不公开就能保护用户。但现在的 AI 只需要一个模糊的线索——比如邮件列表里的一个问题、一个可疑的提交——就能自己研究出攻击方法。
因此,作者认为必须改变开源软件的安全响应方式。他提出三个办法:在真正私密的地方开发补丁,但要确保通知到正确的人;加快发布频率,像 Chrome 那样每周更新;以及在协议层面加“虚拟补丁”,在正式修复前先部署临时防御规则。
从全球优质信息源中筛选,几分钟了解当天最值得关注的观点。

